Gobierno endurece penas contra el tráfico de datos y refuerza la protección digital
La modificación a la Ley N° 30096 castiga con hasta 10 años de cárcel el comercio ilícito de bases de datos, especialmente cuando involucra a organizaciones criminales o entidades públicas.

24 enero, 2026 / 9:11 am
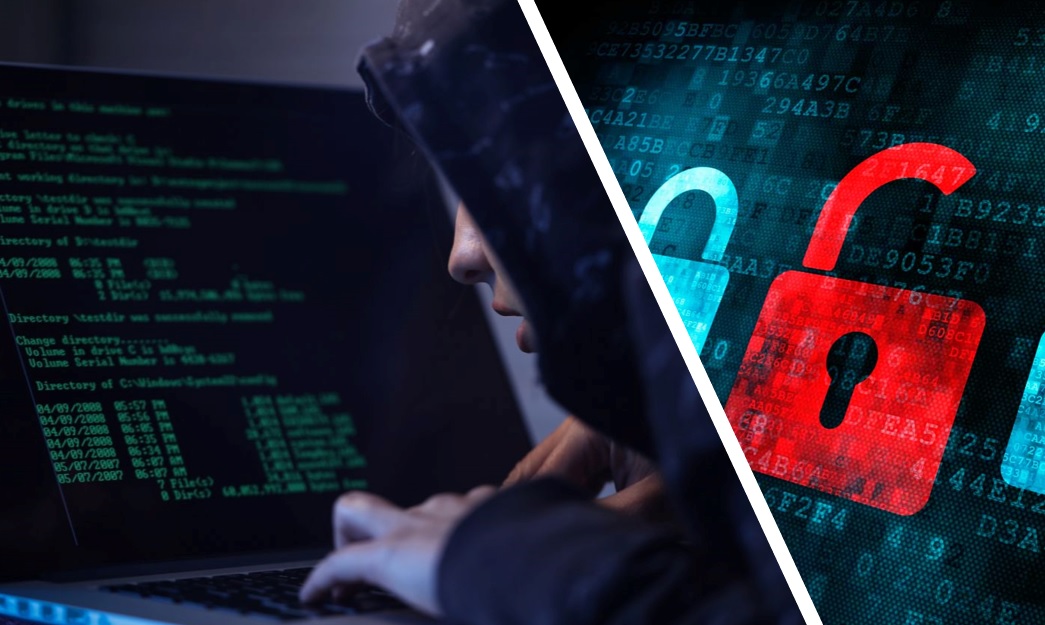
El Gobierno promulgó el Decreto Legislativo N° 1700, mediante el cual se modifica la Ley N° 30096, Ley de Delitos Informáticos, incorporando un nuevo tipo penal autónomo que sanciona la adquisición, posesión y tráfico ilícito de datos informáticos. La norma se emite en el marco de las facultades delegadas por el Congreso de la República a través de la Ley N° 32527, orientadas a fortalecer la seguridad ciudadana y la lucha contra la criminalidad organizada.
La medida responde a la creciente preocupación por la comercialización ilegal de información digital, una práctica que se ha expandido en paralelo al uso masivo de tecnologías digitales y que genera impactos significativos en la seguridad de las personas, las instituciones y los servicios públicos y privados.

Delegación de facultades y sustento legal de la norma
El Decreto Legislativo N° 1700 se sustenta en la delegación de facultades otorgada al Poder Ejecutivo por un plazo de 60 días calendario, que incluyó expresamente la posibilidad de modificar la legislación penal vinculada a delitos informáticos. En particular, el subnumeral 2.1.14 de la Ley N° 32527 autorizó la incorporación de nuevas conductas delictivas relacionadas con la adquisición, comercialización y tráfico de datos obtenidos de manera ilícita.
Bajo este marco, el Ejecutivo consideró necesario actualizar la Ley de Delitos Informáticos para responder a conductas que generan afectaciones masivas y sistemáticas en el entorno digital, elevando el nivel de protección penal del derecho fundamental a la autodeterminación informativa.
Nuevo delito autónomo y conductas sancionadas
La principal modificación introducida por el decreto es la incorporación del artículo 12-A a la Ley N° 30096, que tipifica como delito la posesión, compra, recepción, venta, comercialización, intercambio, facilitamiento o tráfico de datos informáticos, credenciales de acceso o bases de datos personales obtenidos sin consentimiento de su titular, mediante la vulneración de sistemas de seguridad o a través de la comisión de un delito informático.

La norma establece que estas conductas serán sancionadas con penas privativas de libertad no menores de cinco ni mayores de ocho años, además de multas que van de 180 a 365 días-multa, cuando el agente conoce o debía presumir el origen ilícito de la información.
Agravantes y penas más severas
El decreto contempla un régimen agravado cuando la conducta reviste mayor gravedad. En estos casos, la pena privativa de libertad se eleva a un rango de entre ocho y diez años, acompañada de inhabilitación, cuando el agente actúa como integrante de una organización criminal, cuando se causa un perjuicio patrimonial grave o se afecta a una pluralidad de personas, o cuando la base de datos involucrada es procesada o custodiada por una entidad pública.
Estas agravantes reflejan la especial lesividad social de los delitos vinculados al tráfico de información digital, especialmente cuando comprometen datos sensibles o infraestructuras críticas del Estado.

Excepciones y respeto al marco de protección de datos personales
El nuevo artículo 12-A establece excepciones claras a la responsabilidad penal. Quedan excluidas las conductas realizadas con autorización expresa del titular de los datos, en cumplimiento de un mandato judicial o administrativo emitido conforme a ley, o en el ejercicio legítimo de derechos fundamentales o funciones legalmente reconocidas, siempre que no exista finalidad de aprovechamiento ilícito ni de comercialización indebida de la información.
De este modo, la norma busca armonizar la persecución penal con el respeto a la Ley N° 29733, Ley de Protección de Datos Personales, y con el ejercicio legítimo de actividades profesionales, administrativas o jurisdiccionales.
Impacto institucional y aplicación presupuestal
El Decreto Legislativo N° 1700 dispone que su implementación se realice con cargo al presupuesto de las entidades públicas involucradas, sin demandar recursos adicionales al Tesoro Público. Asimismo, precisa que, al tratarse de una norma en materia penal, se encuentra excluida del Análisis de Impacto Regulatorio Ex Ante, conforme al Reglamento de la Ley General de Mejora de la Calidad Regulatoria.
La norma fue refrendada por el Presidente del Consejo de Ministros, el Ministro del Interior y el Ministro de Justicia y Derechos Humanos, y publicada en el Diario Oficial El Peruano, así como en las plataformas digitales oficiales del Estado.
Con esta modificación, el Ejecutivo busca cerrar vacíos legales frente a una modalidad delictiva en expansión y fortalecer la confianza digital, la ciberseguridad y la protección de los datos personales en el país.
Vea Tambien:




Más leídas





Últimas Noticias

Economía
18 Sep, 2026 / 11:04 am
Brecha salarial entre hombres y mujeres llega a 25.5% en Perú: Ellas ganaron S/ 557 menos en 2025

Microfinanzas
18 Sep, 2026 / 8:30 am
SBS endurece control al sobreendeudamiento de socios de las Coopac

Regionales
18 Sep, 2026 / 8:09 am
Gobierno crea subsidio de hasta S/100 mensuales para mototaxistas de tres regiones amazónicas

Economía
17 Sep, 2026 / 9:37 am
Aeropuertos de la Comunidad Andina movilizan 145,7 millones de pasajeros

Finanzas
17 Sep, 2026 / 9:26 am
SBS plantea que entidades financieras garanticen canales gratuitos para sus clientes

Ambiente
17 Sep, 2026 / 9:00 am
Gobierno inicia reorganización integral del sector ambiental por 120 días

Finanzas
16 Sep, 2026 / 6:06 pm
BCP obtiene luz verde de Florida para adquirir el 100% de Helm Bank USA

Ambiente
16 Sep, 2026 / 3:04 pm
Caja Ica fortalece su apuesta por la sostenibilidad con jornada de arborización en Parcona
NEWSLETTER

Suscríbase gratís a nuestro Newsletter.
Más leídas
Últimas Noticias
Economía
18 Sep, 2026 / 11:04 am
Brecha salarial entre hombres y mujeres llega a 25.5% en Perú: Ellas ganaron S/ 557 menos en 2025
Microfinanzas
18 Sep, 2026 / 8:30 am
SBS endurece control al sobreendeudamiento de socios de las Coopac
Regionales
18 Sep, 2026 / 8:09 am
Gobierno crea subsidio de hasta S/100 mensuales para mototaxistas de tres regiones amazónicas
Economía
17 Sep, 2026 / 9:37 am
Aeropuertos de la Comunidad Andina movilizan 145,7 millones de pasajeros
Finanzas
17 Sep, 2026 / 9:26 am
SBS plantea que entidades financieras garanticen canales gratuitos para sus clientes
Ambiente
17 Sep, 2026 / 9:00 am
Gobierno inicia reorganización integral del sector ambiental por 120 días
Finanzas
16 Sep, 2026 / 6:06 pm
BCP obtiene luz verde de Florida para adquirir el 100% de Helm Bank USA
Ambiente
16 Sep, 2026 / 3:04 pm
Caja Ica fortalece su apuesta por la sostenibilidad con jornada de arborización en Parcona
NEWSLETTER
Suscríbase gratís a nuestro Newsletter.