SBS propone las reglas que marcarán el desarrollo de las Finanzas Abiertas en Perú
El proyecto define cómo participarán las entidades proveedoras y receptoras de datos, establece estándares de interoperabilidad y plantea una implementación gradual desde 2027.

5 octubre, 2026 / 9:00 am
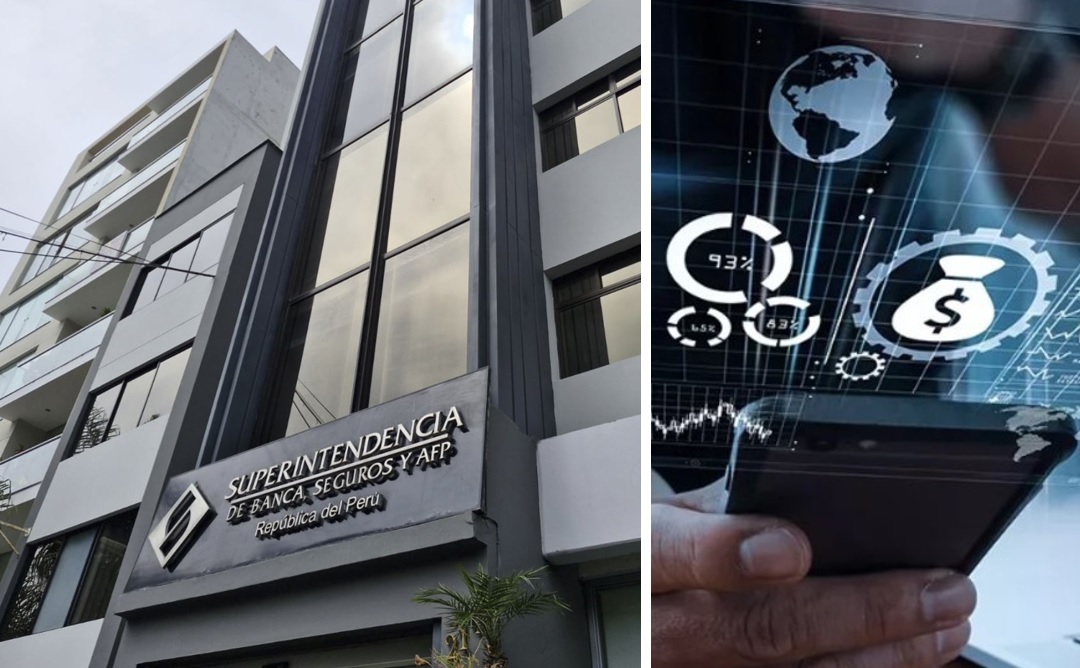
La Superintendencia de Banca, Seguros y AFP (SBS) autorizó la difusión en consulta pública del proyecto normativo que establece el Reglamento General del Sistema de Finanzas Abiertas (SFA), una propuesta que busca crear las reglas para el intercambio estandarizado y seguro de datos y servicios financieros entre entidades habilitadas, siempre bajo las condiciones de consentimiento y control establecidas para los usuarios. La Resolución SBS N° 02433-2026 establece un plazo de 18 días calendario para que el público remita sus comentarios y observaciones.
La propuesta constituye uno de los principales pasos regulatorios para avanzar hacia un modelo de finanzas abiertas en el Perú. De acuerdo con la SBS, el desarrollo de este esquema responde a la expansión de los modelos de finanzas abiertas y a los beneficios que pueden generar en innovación, competencia e inclusión financiera. El proyecto busca establecer reglas generales sobre la gobernanza del sistema, los datos y servicios que podrán ser compartidos, las condiciones de participación y el acceso, intercambio y tratamiento de la información, así como el control que tendrán los usuarios sobre sus datos.
Un proceso que tendrá varias etapas
El proyecto no plantea una implementación inmediata ni uniforme para todos los participantes. La SBS señala que en febrero de 2026 publicó su Hoja de Ruta de Finanzas Abiertas, con un enfoque gradual que comprende el diagnóstico del mercado, el desarrollo del marco regulatorio y de las especificaciones técnicas, la implementación progresiva del sistema y una etapa posterior de consolidación.
Como parte de la etapa de diagnóstico, la Superintendencia realizó cuestionarios, reuniones bilaterales, mesas de trabajo y coordinaciones con empresas supervisadas, fintech, proveedores tecnológicos, autoridades públicas y otros actores. Según el proyecto, este trabajo permitió identificar capacidades, riesgos, oportunidades y casos de uso, además de servir como insumo para definir una implementación gradual bajo condiciones de gobernanza, seguridad e interoperabilidad.
La SBS también señala como antecedente la aprobación, mediante la Resolución SBS N° 01747-2026, del Reglamento para la prestación de servicios bajo el modelo de Banking as a Service (BaaS), así como la consulta pública previa de los “Lineamientos para el Funcionamiento del Sistema de Finanzas Abiertas en el Perú”.
El objetivo es que el nuevo sistema permita una evolución progresiva y que las reglas puedan complementarse conforme avance el desarrollo regulatorio y operativo. La propuesta también contempla escenarios referenciales de atribución inicial de responsabilidades entre los participantes, con la posibilidad de complementarlos posteriormente.
Qué entidades podrían participar
El proyecto establece que el SFA alcanzaría a las empresas comprendidas en los artículos 16 y 17 y la Vigésimo Cuarta Disposición Final y Complementaria de la Ley General del Sistema Financiero, así como a empresas bajo el ámbito del Sistema Privado de Pensiones, Banco de la Nación, Banco Agropecuario, Cofide, Fondo Mivivienda, Derramas y Cajas de Beneficios sujetas al control de la SBS.
También contempla la participación voluntaria de personas jurídicas no supervisadas por la SBS que soliciten su inscripción para participar en el sistema.
La propuesta establece dos roles centrales: las Entidades Proveedoras de Datos (EPD), que suministran información, y las Entidades Receptoras de Datos (ERD), que solicitan, acceden y reciben los datos. Las EPD deberán contar con las capacidades técnicas, operativas, de seguridad y gestión de riesgos correspondientes, además de implementar las APIs necesarias para permitir el intercambio de información.
A estos participantes se suman los Proveedores de Servicios Basados en Datos (PSBD), una figura especialmente relevante para las fintech y otras empresas no supervisadas. Estas personas jurídicas podrán incorporarse voluntariamente al SFA, previa inscripción en un registro administrado por la SBS y cumplimiento de los requisitos establecidos.
Para su inscripción, el proyecto plantea, entre otros requisitos, presentar información societaria, estructura organizacional, plan de negocio, procedimientos de atención al usuario y políticas de gestión de riesgos, seguridad de la información, ciberseguridad, protección de datos y prevención de lavado de activos. Además, establece un patrimonio neto mínimo de S/678,000 para los solicitantes del registro de PSBD.
Datos que podrán compartirse
Uno de los aspectos centrales del proyecto es determinar qué información podrá circular dentro del SFA. La propuesta comprende datos de identificación y registro del usuario, información sobre los productos y servicios financieros, cooperativos y previsionales contratados, así como información pública sobre las características y condiciones de los productos y servicios ofrecidos por los participantes.
Dentro de la información de productos y servicios se incluyen, según corresponda, cuentas de pago o depósito, operaciones de crédito, operaciones de cambio de divisas, seguros, productos previsionales y otras relaciones contractuales o de servicio comprendidas en el sistema. También podrán compartirse datos como saldos, condiciones comerciales y operativas e historial de transacciones.
El proyecto establece que el historial transaccional deberá comprender hasta los 36 meses anteriores a la solicitud de acceso, aunque su implementación será progresiva. Para las cuentas de ahorro, el cronograma parte con 12 meses de información desde enero de 2028 y llegará gradualmente a los 36 meses en enero de 2030. En tarjetas de crédito, el historial comenzará a ser exigible desde julio de 2028 y también llegará a 36 meses en enero de 2030.
La propuesta, sin embargo, establece límites. No forman parte de las categorías de intercambio obligatorio las evaluaciones internas de riesgo, clasificaciones, perfiles de riesgo, alertas, reportes regulatorios, análisis de prevención del lavado de activos y financiamiento del terrorismo ni otra información cuya divulgación esté restringida legalmente.
El usuario mantiene el control de sus datos
El consentimiento es uno de los pilares del modelo planteado por la SBS. El proyecto establece que el acceso y suministro de los datos del usuario deben realizarse conforme a la finalidad autorizada y bajo los principios de protección de datos personales.
El consentimiento deberá ser libre, previo, informado, específico, inequívoco y comprensible. Además, deberá ser granular, de modo que el usuario pueda conocer las finalidades concretas para las cuales se utilizarán sus datos y las categorías de información asociadas a cada una.
El proyecto establece que la decisión de otorgar, negar o revocar el consentimiento debe ser independiente de la oferta o contratación de productos y servicios financieros, salvo las excepciones expresamente previstas. Asimismo, las interfaces deberán permitir que el usuario otorgue su autorización de manera independiente para cada finalidad.
La información mínima que deberá conocer el usuario incluye la identidad de quien solicita los datos, la identidad de quien los suministrará, los roles de cada participante, los productos o servicios involucrados, las categorías de datos, la finalidad específica del tratamiento y el plazo de vigencia del consentimiento. También deberá informarse sobre el derecho a revocarlo en cualquier momento.
La propuesta dispone además que la revocación deberá poder realizarse de forma inmediata y sin expresión de causa a través del panel de gestión de consentimientos. Una vez revocado, los participantes no podrán continuar accediendo, suministrando o tratando los datos, salvo las excepciones relacionadas con obligaciones legales o regulatorias de conservación.
Una experiencia de usuario uniforme
El proyecto también busca evitar que el consentimiento se convierta en un proceso complejo o poco transparente. Por ello, plantea que las interfaces y mecanismos de interacción deben ser sencillos, transparentes, ágiles, neutrales y accesibles.
La neutralidad es particularmente relevante, pues las entidades no podrán utilizar mensajes, configuraciones, elementos visuales u otros mecanismos que favorezcan injustificadamente una determinada decisión del usuario o desincentiven el ejercicio de sus derechos sobre sus datos.
La SBS también contempla la publicación de un Manual de Experiencia del Usuario del Sistema de Finanzas Abiertas, que desarrollará los requisitos para el flujo de consentimiento, autenticación y confirmación, incluyendo los casos de personas naturales, personas jurídicas y productos que requieran la intervención de más de un titular o representante.

Interoperabilidad y estándares técnicos
El funcionamiento del SFA se apoyará en APIs y estándares comunes de interoperabilidad. La propuesta define al sistema como un conjunto de normas, estándares, infraestructura digital y participantes habilitados que interactuarán mediante interfaces de programación de aplicaciones para acceder, suministrar e intercambiar datos y servicios de manera estandarizada y segura.
La SBS tendrá a su cargo el gobierno del sistema. Entre sus funciones estarán establecer y actualizar los estándares técnicos, definir cronogramas y condiciones para la implementación progresiva, administrar el Directorio de Participantes, supervisar el cumplimiento de las obligaciones y adoptar medidas preventivas y correctivas cuando corresponda.
Para acceder al sistema, los participantes deberán superar un proceso de registro y posteriormente una habilitación técnica. Esta última comprende pruebas de integración, interoperabilidad y seguridad, además de validaciones funcionales y de experiencia del usuario.
El proyecto incorpora también la certificación FAPI 2.0 Perú como parte de los requisitos técnicos. Para las EPD se contempla la certificación como OpenID Provider y para las ERD como Relying Party. Una vez superada la habilitación, la entidad adquiere la condición de participante y puede operar en el SFA según los roles aprobados.
Un sistema con supervisión y posibilidad de sanciones
La participación en el SFA estará sujeta a un esquema de supervisión permanente. La SBS podrá suspender la habilitación de uno o más roles cuando existan incumplimientos que generen riesgos significativos para la seguridad, continuidad operativa, integridad de los datos, protección de los usuarios o estabilidad del sistema.
También podrá cancelar la habilitación cuando el incumplimiento no sea subsanado dentro del plazo establecido, cuando sea insubsanable o cuando genere una afectación grave o riesgo inminente para la información, los servicios o los usuarios.
No obstante, el proyecto todavía deja algunos componentes para un desarrollo posterior. Los títulos referidos a estándares de seguridad y calidad, recuperación de costos, gestión de problemas, incidentes y disputas, así como monitoreo, medidas correctivas y sanciones, serán desarrollados mediante resoluciones posteriores de la SBS.
Implementación con horizonte en 2027 y 2028
La propuesta establece un calendario de implementación progresiva. El Reglamento General del Sistema de Finanzas Abiertas entraría en vigencia el 1 de enero de 2028, mientras que las disposiciones referidas al Directorio de Participantes, acceso al ambiente de pruebas e inscripción y habilitación de participantes comenzarían a regir desde el 1 de agosto de 2027.
Las disposiciones relacionadas con infraestructura digital, marco de confianza, estándares de seguridad y calidad, recuperación de costos, problemas, incidentes y disputas, así como monitoreo, medidas correctivas y sanciones, tendrán los plazos que determine la SBS mediante las normas que desarrollen esas materias.
De esta manera, el proyecto plantea que el mercado tenga un periodo previo para prepararse tecnológica y operativamente antes de que el intercambio de datos bajo el nuevo sistema entre plenamente en funcionamiento.
La consulta pública abre una nueva etapa
La Resolución SBS N° 02433-2026 representa, por ahora, la apertura formal de una nueva etapa regulatoria y no la aprobación definitiva del Reglamento. La SBS ha establecido 18 días calendario, contados desde el día siguiente de la publicación de la resolución en El Peruano, para recibir comentarios y observaciones del público.
El proyecto muestra que el modelo que se busca construir va más allá de permitir que una entidad consulte información de otra. La propuesta plantea una infraestructura común, participantes con roles definidos, APIs y estándares técnicos, reglas de seguridad, mecanismos de trazabilidad y, sobre todo, un esquema en el que el usuario mantiene el control sobre cuándo, para qué y durante cuánto tiempo permite utilizar sus datos.
El desafío de la siguiente etapa será convertir este marco general en reglas técnicas y operativas que permitan que bancos, cajas, fintech, empresas de tecnología y otros participantes puedan interoperar de manera segura, sin generar fricciones para los usuarios y manteniendo condiciones que favorezcan efectivamente la competencia y la innovación en el sistema financiero peruano.
Vea Tambien:

Más leídas
Últimas Noticias

Finanzas
5 Oct, 2026 / 9:00 am
SBS propone las reglas que marcarán el desarrollo de las Finanzas Abiertas en Perú
Microfinanzas
5 Oct, 2026 / 7:00 am
Caja Trujillo aumenta 8.5% su número de deudores mientras el crédito promedio baja a S/13,611

Finanzas
5 Oct, 2026 / 7:00 am
Caja Cencosud Scotia eleva 6.6% sus tarjetas activas y alcanza 354 mil al primer semestre
Microfinanzas
5 Oct, 2026 / 7:00 am
Caja Huancayo tiene S/ 2,080 millones de cartera expuesta al Fenómeno El Niño

Economía
4 Oct, 2026 / 12:21 pm
Expectativas de inflación para 2026 suben hasta 4,20% y superan el rango meta del BCRP

Comercio exterior
4 Oct, 2026 / 9:31 am
Exportaciones generan 1.51 millones de empleos, pero 73.1% se concentra en la costa
Educación
3 Oct, 2026 / 8:19 am
Así funcionarán las nuevas reglas para el uso de celulares en los colegios
Negocios
3 Oct, 2026 / 8:00 am
Nuevas reglas del BCRP obligan a transparentar tarifas y acelerar pagos a comercios
NEWSLETTER

Suscríbase gratís a nuestro Newsletter.
Más leídas
Últimas Noticias
Finanzas
5 Oct, 2026 / 9:00 am
SBS propone las reglas que marcarán el desarrollo de las Finanzas Abiertas en Perú
Microfinanzas
5 Oct, 2026 / 7:00 am
Caja Trujillo aumenta 8.5% su número de deudores mientras el crédito promedio baja a S/13,611
Finanzas
5 Oct, 2026 / 7:00 am
Caja Cencosud Scotia eleva 6.6% sus tarjetas activas y alcanza 354 mil al primer semestre
Microfinanzas
5 Oct, 2026 / 7:00 am
Caja Huancayo tiene S/ 2,080 millones de cartera expuesta al Fenómeno El Niño
Economía
4 Oct, 2026 / 12:21 pm
Expectativas de inflación para 2026 suben hasta 4,20% y superan el rango meta del BCRP
Comercio exterior
4 Oct, 2026 / 9:31 am
Exportaciones generan 1.51 millones de empleos, pero 73.1% se concentra en la costa
Educación
3 Oct, 2026 / 8:19 am
Así funcionarán las nuevas reglas para el uso de celulares en los colegios
Negocios
3 Oct, 2026 / 8:00 am
Nuevas reglas del BCRP obligan a transparentar tarifas y acelerar pagos a comercios
NEWSLETTER
Suscríbase gratís a nuestro Newsletter.